ITSecurity WS 23/24 - TU03

Presentation
•
Other
•
University
•
Easy

Dorian Zedler
Used 110+ times
FREE Resource
1 Slide • 6 Questions
1
Dropdown
Nun platziert der Angreifer ein Formular auf attacker-server.de, welches beim Aufruf der Seite an campus.tum.de/exmatriculate abgeschickt wird und den angemeldeten Studenten exmatrikuliert. Dies ist ein
2
Multiple Choice
Der Angreifer schickt dem Opfer einen Link, der Javascript enthält, welches den TUMblr Session-Token vom Opfer extrahiert und dem Angreifer schickt.
Stored XSS
CSRF
Phishing
Reflected XSS
3
Dropdown
Wenn der Angreifer aber einen Foren-Beitrag auf "TUMblr.com" schreibt, der die XSS-Payload enthält, dann ist das ein
4
Multiple Choice
Der Angreifer baut "TUMblr" mit der Intention nach, die Nutzerdaten vom Opfer zu speichern und hostet diesen Nachbau auf "LMUblr.com". Hat das Opfer sich auf "LMUblr" angemeldet, kennt der Angreifer seine Zugangsdaten.
Stored XSS
CSRF
Phishing
Reflected XSS
5
Reorder
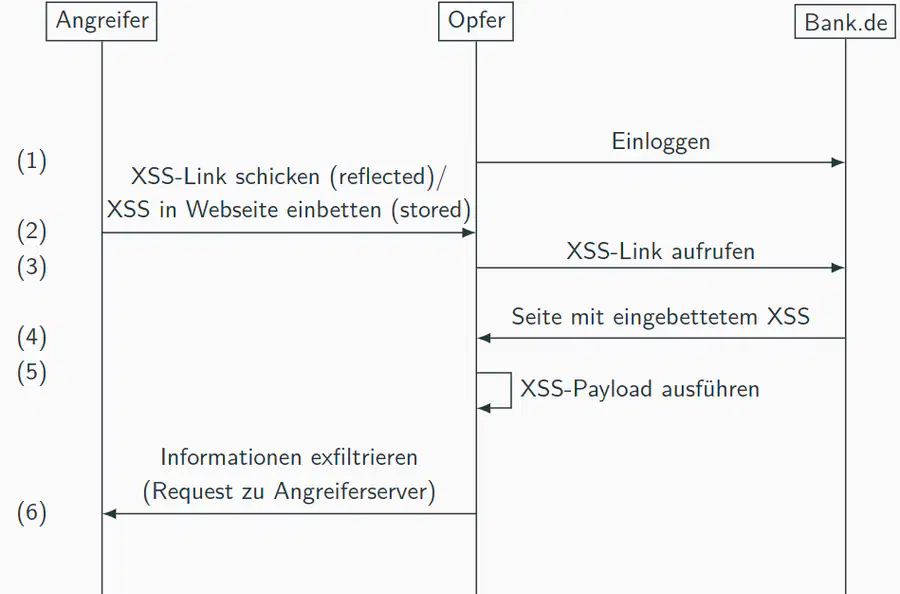
Die Schritte eines XSS-Angriffes sind:
Der Angreifer schickt dem Opfer einen Link, der eine XSS-Payload beinhaltet
Das Opfer ruft den Link auf
Die XSS-Payload wird im Browser des Opfers ausgeführt und richtet Schaden an
6
7
Categorize
Cookie mit HttpOnly=false extrahieren
Cookie mit HttpOnly=true extrahieren
Ein Formular auf einer anderen Webseite abschicken
Ein Formular mit CSRF-Token auf einer anderen Webseite abschicken
Einen Trojaner in eine Webseite einbetten
Inhalte einer Webseite extrahieren
Ein Formular auf einer anderen Webseite, die SameSite=Lax im Session Cookie hat, abschicken
Cookie mit SameSite=Lax extrahieren
Ordne die Szenarien zu!
Nun platziert der Angreifer ein Formular auf attacker-server.de, welches beim Aufruf der Seite an campus.tum.de/exmatriculate abgeschickt wird und den angemeldeten Studenten exmatrikuliert. Dies ist ein
Show answer
Auto Play
Slide 1 / 7
DROPDOWN
Popular Resources on Wayground

10 questions
Safety Day 2026 – Student Review

Quiz
•
9th Grade
21 questions
Continents and Oceans
Quiz
•
6th Grade
20 questions
Parts of Speech
Quiz
•
5th Grade
16 questions
Subject & Predicate
Quiz
•
5th Grade
25 questions
Multiplication Facts
Quiz
•
5th Grade
12 questions
Map Skills
Quiz
•
3rd Grade
22 questions
Continents and Oceans
Quiz
•
5th Grade
15 questions
Rounding Decimals
Quiz
•
5th Grade
Discover more resources for Other
20 questions
Disney Trivia
Quiz
•
University
10 questions
Spanish Greetings and Goodbyes!
Presentation
•
6th Grade - University
20 questions
Physical or Chemical Change/Phases
Quiz
•
8th Grade - University
39 questions
Unit 7 Key Terms
Quiz
•
11th Grade - University
25 questions
SER and Subject Pronouns
Quiz
•
8th Grade - University
38 questions
Unit 6 Key Terms
Quiz
•
11th Grade - University
19 questions
Key Concepts in Buddhism
Quiz
•
University
0 questions
Cell Domain Basic Review (Biology)
Quiz
•
University