
 Worksheets
Networking and Security MCQs
Total questions: 137
Worksheet time: 1hrs 9mins
1Hầu hết Mỗi host trên đường mạng TCP/IP phải được cấu hình cái gì nhằm để giao tiếp với các host khác
Máy chủ WINS ưu tiên
Cổng mặc định
DHCP
Máy chủ DNS ưu tiên
Độ dài mật khẩu tối thiểu nên là:
12 đến 15 ký tự
3 đến 5 ký tự
8 ký tự
1 đến 3 ký tự
TCP/IP model có bao nhiêu lớp?
4 lớp
5 lớp
6 lớp
7 lớp
Trong tổng địa chỉ IPv4 có bao nhiêu bit?
30 bit
31 bit
32 bit
33 bit
IPv6 địa chỉ tổng cộng có bao nhiêu bit?
64 bit
128 bit
192 bit
256 bit
Trong bảng định tuyến IP, địa chỉ IP 255.255.255.255 đại diện cho điều gì?
Địa chỉ loopback
Địa chỉ phát sóng giới hạn
Đường mặc định
Đường mạng kết nối trực tiếp
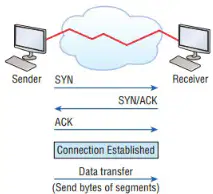
Trong sơ đồ cho thấy một người gửi và một người nhận trao đổi SYN, SYN-ACK và ACK trước khi chuyển dữ liệu, quá trình nào được mô tả?
Kiểm soát luồng
Ba bước bắt tay TCP
Cửa sổ
Giao hàng đáng tin cậy
TCP flag nào được sử dụng để đóng kết nối mà không cần xác nhận?
ACK
RST
PSH
FIN
Giao thức lớp ứng dụng nào thiết lập một phiên an toàn tương tự như Telnet?
FTP
DNS
DHCP
SSH
Cuộc tấn công từ chối dịch vụ nhắm vào thuộc tính bảo mật nào?
Tính khả dụng
Bảo mật
Không thể từ chối
Tính toàn vẹn
Nguyên tắc nào bị vi phạm nếu một hệ thống máy tính không thể truy cập được?
Sự sẵn có
Bảo mật
Không chối bỏ
Tính toàn vẹn
Chứng chỉ chứa những gì dưới đây?
Chữ ký
Thông tin về các thuật toán tạo khóa
Các thuật toán chữ ký
Tất cả các điều trên
Which of the following is not a primary objective of computer security?
Ensure availability of company data
Maintain integrity of company data
Protect against denial-of-service attacks
Protect confidentiality of company data
Trong mật mã học, khóa công khai được sử dụng để làm gì?
Mã hóa
Giải mã
Ký
Xác minh chữ ký
Trong mật mã học, khóa bí mật (riêng tư) được sử dụng để làm gì?
Mã hóa
Giải mã
Ký
Xác minh chữ ký
Trong chữ ký số, thành phần nào xác thực duy nhất một người?
Khóa công khai
Khóa bí mật (riêng tư)
Plaintext
Chữ ký
Để xác minh chữ ký của một người khác, cần sử dụng khóa nào?
Khóa công khai của bạn
Khóa riêng của bạn
Khóa riêng của người khác
Khóa công khai của người khác
Hệ thống mã hóa bao gồm bao nhiêu thành phần?
2
3
4
5
DES mã hóa sử dụng bao nhiêu bit mỗi khối?
56
64
128
192
Giao thức nào sử dụng cả cổng UDP và TCP?
SMTP
Telnet
FTP
DNS
File nào dưới đây có khả năng chứa virus cao nhất?
database.dat
bigpic.jpeg
note.txt
picture.gif.exe
Layer nào trong mô hình OSI cung cấp chức năng mã hóa?
Ứng dụng
Trình bày
Phiên
Liên kết dữ liệu
Trong hệ thống mã hóa nào, người gửi và người nhận sử dụng cùng một khóa để mã hóa và giải mã?
Không đối xứng
Đối xứng
RSA
Diffie–Hellman
Chữ ký số được sử dụng với mục đích gì?
Để giữ dữ liệu không thể đọc được với người ngoài
Để xác minh danh tính của người gửi
Để cung cấp một chứng chỉ
Để thu hồi một chứng chỉ
Phân loại thông tin nào có mức độ bảo mật cao nhất?
Bí mật
Công khai
Riêng tư
Nhạy cảm
Thực thể nào phát hành, quản lý và phân phối chứng chỉ số?
Cơ quan cấp chứng chỉ
Cơ quan đăng ký
DES sử dụng một khối khóa được tạo ra bởi cái gì?
56-bit ngẫu nhiên
64-bit ngẫu nhiên
128-bit ngẫu nhiên
56-bit ngẫu nhiên với 8 bit kiểm tra chẵn lẻ
Địa chỉ IP nào có thể được gán cho thẻ mạng Internet?
192.168.20.223
172.16.200.18
10.180.48.224
9.255.255.10
Trong mô hình DoD, ICMP thuộc lớp nào?
Ứng dụng
Đầu cuối đến đầu cuối
Internet
Truy cập Mạng
Trên mạng 131.1.123.0/27, địa chỉ IP cuối cùng có thể được gán cho một máy chủ là gì?
131.1.123.30
131.1.123.33
131.1.123.31
131.1.123.32
Nhận định nào định nghĩa tốt nhất về malware? (chọn 2)
Malware là một loại virus
Trojans là malware
Malware bao gồm tất cả phần mềm độc hại
Malware chỉ bao gồm spyware
Các phát biểu nào là đúng về sâu máy tính? (chọn 2)
Một sâu máy tính là phần mềm độc hại
Một sâu máy tính có thể tự sao chép
Một sâu máy tính tự sao chép với sự tương tác của người dùng
Một sâu máy tính là một chương trình chạy âm thầm
Ai đã phát triển SSL?
Microsoft
Netscape
RSA
Verisign
Giai đoạn đầu tiên của một hacker là gì?
Giữ quyền truy cập
Quét
Đạt được quyền truy cập
Khảo sát
SHA là:
Hàm băm một chiều
Được sử dụng trong việc tạo chữ ký số
Sản xuất giá trị băm 160-bit
Tất cả các điều trên
Loại hacker nào gây ra rủi ro lớn nhất cho các hệ thống mạng?
Các nhân viên không hài lòng
Hacker mũ đen
Hacker mũ xám
Những kẻ sử dụng script
Hệ thống nào có thể được sử dụng để giám sát một mạng lưới nhằm phát hiện các hoạt động trái phép?
Bộ phân tích mạng
N-IDS (Hệ thống phát hiện xâm nhập dựa trên mạng)
Cả A và B đều sai
Cả A và B đều đúng
Hệ thống nào được cài đặt trên một máy chủ để cung cấp chức năng IDS?
Bộ phân tích mạng
N-IDS (IDS dựa trên mạng)
H-IDS (IDS dựa trên máy chủ)
VPN
Nhận dạng, phân đoạn và kiểm soát luồng là các tính năng của lớp OSI nào?
Lớp 2
Lớp 3
Lớp 4
Lớp 5
Layer nào trong mô hình tham chiếu OSI chịu trách nhiệm xác định đường đi và chuyển mạch?
Mạng LAN
Định tuyến
Mạng WAN
Mạng
Data Encryption Standard (DES) là một ví dụ về:
Mã hóa RSA khóa công khai
Mã hóa phần cứng
Mã hóa đối xứng
Mã hóa bất đối xứng
Khi một hacker cố gắng tấn công một máy chủ qua Internet, loại tấn công nào được gọi là gì?
Truy cập vật lý
Tấn công từ xa
Truy cập cục bộ
Tấn công nội bộ
Which of the following is a tool for performing footprinting without being detected?
Traceroute
Ping sweep
Whois search
Host scanning
Điều nào sau đây là một điểm yếu lớn của môi trường mạng không dây?
Phần mềm giải mã
Giả mạo IP
Một lỗ hổng trong WAP
Khảo sát địa điểm
Bước tiếp theo sau khi thu thập thông tin là gì?
Liệt kê
Hack hệ thống
Thu thập thông tin chủ động
Quét
Tiêu chuẩn nào mà chính phủ Hoa Kỳ đã sử dụng để thay thế DES làm tiêu chuẩn mã hóa dữ liệu?
DSA
ECC
3DES
AES
Which of the following is not a goal of physical security design?
Stealing confidential data
Hacking the system from inside
Hacking the system from the Internet
Physical access
Khi văn bản đã được mã hóa, nó được gọi là gì?
Chứng chỉ
Khóa đối xứng
Khóa công khai
Văn bản mã hóa
Loại tường lửa nào hoạt động ở lớp phiên của mô hình OSI?
Tường lửa cấp mạch
Tường lửa lọc gói
Tường lửa cấp ứng dụng
Tường lửa kiểm tra đa lớp trạng thái
Loại tường lửa nào hoạt động ở lớp mạng của mô hình OSI?
Tường lửa cấp mạch
Tường lửa lọc gói
Tường lửa cấp ứng dụng
Tường lửa kiểm tra đa lớp trạng thái
Loại tường lửa nào hoạt động ở lớp ứng dụng của mô hình OSI?
Tường lửa cấp mạch
Tường lửa lọc gói
Tường lửa cấp ứng dụng
Tường lửa kiểm tra đa lớp trạng thái
Công cụ nào có thể được một hacker sử dụng để thực hiện cuộc tấn công Man-in-the-Middle?
Wireshark
Ettercap
Nmap
Enumeration will not detect which of the following information?
Services
User accounts
Ports
Shares
Phương pháp nào sử dụng công nghệ được áp dụng để thu thập thông tin cho các cuộc tấn công mạng trong tương lai?
Kỹ thuật xã hội
Người trung gian
Cổng sau
Giả mạo
Phương pháp sinh trắc nào dưới đây được coi là an toàn nhất?
Phân tích chữ ký
Giọng nói
Vân tay
Không quan trọng
Data manipulation is what kind of attack?
Confidentiality
Integrity
Authentication
Access
Điều gì sẽ không được coi là một phần của chính sách bảo mật?
Truy cập từ xa
Sự thoải mái của nhân viên
Kiểm soát truy cập
Độ dài mật khẩu
Phương pháp lập bản đồ mạng được gọi là gì?
Nghe lén
Khảo sát
Ngửi gói tin
Khám phá
Thiết bị nào sử dụng lọc gói và quy tắc truy cập để kiểm soát quyền truy cập vào các mạng riêng từ các mạng công cộng như Internet?
Điểm truy cập không dây
Router
Tường lửa
Công tắc
Một tường lửa lọc gói hoạt động ở lớp nào?
Vật lý
Liên kết dữ liệu
Mạng
Giao vận
Trong số các lựa chọn sau, cái nào có thể được sử dụng để xác định tường lửa?
Các công cụ tìm kiếm
Quét cổng
Google hacking
Thuật toán MD5 tạo ra giá trị băm có độ dài bao nhiêu?
156 bit
256 bit
128 bit
512 bit
Khu vực nào trong một kiến trúc mạng an toàn chứa các máy chủ hướng ra Internet như web, FTP và email?
VPN
DMZ
VLAN
Intranet
Thiết bị nào cho phép chúng ta kết nối với mạng LAN của công ty qua Internet thông qua một kênh mã hóa an toàn?
VPN
WEP
Modem
Telnet
Hệ thống nào được thiết kế để thu hút và xác định hacker?
Tường lửa
Honeypot
IDS
Telnet
Hệ thống nào được gọi là hệ thống phát hiện tấn công và cảnh báo cho một mạng?
HIDS
NIDS
HIDS phát hiện bất thường
NIDS dựa trên chữ ký
Which command line correctly runs Snort?
snort -l c:\snort\log -c C:\snort\etc\snort.conf -A console
snort -c C:\snort\etc\snort.conf -A console
snort -c C:\snort\etc\snort.conf console
snort -l c:\snort\log -c -A
Snort là chương trình gì?
NIDS
Sniffer và HIDS
Sniffer, HIDS, và công cụ ghi lại lưu lượng
NIDS và sniffer
Hai thành phần nào là cần thiết trong quá trình cài đặt Snort? (chọn 2)
Quy tắc Snort
Chữ ký Snort
Engine Snort
Bộ xử lý Snort
Chức năng nào của IDS đánh giá dữ liệu thu thập từ các cảm biến?
Người vận hành
Quản lý
Cảnh báo
Phân tích
Loại phần mềm nào có thể được sử dụng để ngăn chặn và phát hiện các hành động phá hoại trên hệ thống?
Tường lửa cá nhân
IDS – dựa trên máy chủ
Phần mềm diệt virus
Tất cả các lựa chọn trên
Kỹ thuật nào được sử dụng để bảo mật thông tin liên lạc qua một mạng không được bảo vệ?
Telnet
SLIP
VPN
PPP
PGP (Pretty Good Privacy) cung cấp chức năng nào dưới đây?
Bảo mật
Tính toàn vẹn
Độ xác thực
Tất cả các chức năng trên
Thuộc tính nào mô tả một khóa yếu trong một thuật toán mã hóa?
Nó quá ngắn và do đó dễ bị phá vỡ
Nó chỉ có thể được sử dụng như một khóa công khai
Nó có nhiều số không hơn số một
Nó tạo điều kiện cho việc tấn công thuật toán
Biện pháp nào được sử dụng để bảo mật mạng Wi‑Fi?
WEP
HTTPS
WPA2/WPA3
SSL
Điểm khác biệt cơ bản giữa các thuật toán MD5 và SHA là gì?
Bảo mật — MD5 có thể bị giả mạo nhưng SHA thì không
SHA có đầu ra 160 bit trong khi MD5 có đầu ra 128 bit
MD5 có đầu ra 160 bit trong khi SHA có đầu ra 128 bit
Bảo mật — SHA có thể bị giả mạo nhưng MD5 thì không
_____ là một cuộc tấn công _____ cho phép nghe lén trên đường truyền (chọn 2).
Thụ động
Chủ động
Nghe lén
Đoán mật khẩu
Phương pháp nào có lợi thế trong việc sử dụng mật khẩu mạnh, dễ dàng quản lý mật khẩu và cho phép truy cập tài nguyên nhanh chóng?
Thẻ thông minh
Chia sẻ mật khẩu với đồng nghiệp
Ghi mật khẩu lên giấy ghi chú
Sử dụng mật khẩu rất đơn giản
IKE (Internet Key Exchange) được sử dụng cùng với giao thức nào?
IPsec
SSL
Kerberos
Tất cả các lựa chọn trên
Which option correctly expands PDIOO?
Purpose, design, install, operation, optimization
Plan, design, install, operation, optimization
Plan, design, implement, operate, optimize
Purpose, design, implement, operate, optimize
Gửi một gói ICMP lớn hơn 64 KB là ví dụ của loại tấn công nào?
Tràn bộ đệm
Ping of Death
SYN flooding
Tear Drop
Phần nào là quan trọng nhất trong phần mềm diệt virus?
Màn hình chính
Các định nghĩa
Động cơ
Phương pháp phát hiện
Mô hình tham chiếu nào mô tả các giao thức và dịch vụ mạng máy tính?
IETF – Tổ chức Kỹ thuật Internet
ISO – Tổ chức Tiêu chuẩn Quốc tế
IANA – Cơ quan Gán số Internet
OSI – Kết nối Hệ thống Mở
IPSec được sử dụng ở lớp nào của mô hình OSI?
Lớp 6 – Trình bày
Lớp 5 – Phiên
Lớp 4 – Giao vận
Lớp 3 – Mạng
Khi nào virus boot-sector được kích hoạt?
Khi máy tính được khởi động lại
Khi một tệp tin bị xóa
Khi một tệp tin được ghi
Vào ngày 16 tháng 3
Nhận định nào mô tả đúng sự khác biệt cơ bản giữa một logic bomb và một virus ẩn?
Các virus ẩn cung cấp thông tin sai cho các công cụ diệt virus để tránh bị phát hiện
Các virus ẩn ở lại trong bộ nhớ trong khi các logic bomb được ghi vào đĩa
Virus ẩn
Logic bomb
Phần nào là thành phần nguy hiểm nhất của một chương trình virus?
Mã
Tải trọng
Chủng
Không có cái nào ở trên
MD5 là loại thuật toán nào?
Hàm băm
3DES
192-bit
PKI
Cuộc tấn công DoS nào sử dụng cơ chế bắt tay ba bước của TCP?
SYN flood
Ping of Death
Tràn bộ đệm
Tấn công mật khẩu
Thiết bị nào kiểm soát quyền truy cập giữa các vùng mạng?
Bộ định tuyến
Công tắc lớp 3
Tường lửa
Modem
An IDS detects attacks based on which factor?
Predefined source IP
Predefined destination IP
Signature
Source and destination IP
Tổ chức của bạn thêm một chi nhánh mới và cần một kết nối an toàn, tiết kiệm chi phí đến trụ sở chính. Công nghệ nào nên được sử dụng?
Đường dây thuê bao
Frame Relay
VPN qua ADSL
HDSL
Loại tấn công nào không thể được phát hiện bởi Hệ thống Phát hiện Xâm nhập (IDS)?
Tấn công từ chối dịch vụ
Khai thác lỗ hổng phần mềm
Email giả mạo
Quét cổng
Which service stores, distributes, and manages cryptographic session keys?
KDC
KEA
PKI
PKCS
Port–service pairing nào là không chính xác?
HTTP:80
SSL:25
DNS:53
Telnet:23
POP3:110
Theo thông số kỹ thuật năm 2001, AES sử dụng khóa có độ dài bao nhiêu?
2048 bit
1024 bit
512 bit
128–256 bit
Trường nào kiểm tra tính toàn vẹn của các gói (IP, TCP, UDP, ICMP)?
Cờ
Thời gian sống
Giá trị kiểm tra
Tùy chọn
Nhà cung cấp PKI toàn cầu nào được coi là uy tín nhất?
OpenCA
Microsoft
GeoTrust
VeriSign
Một tường lửa không bảo vệ chống lại mối đe dọa nào?
Bảo vệ các lớp nội bộ
Chặn hoặc cho phép các gói dữ liệu
Kỹ thuật xã hội
Kiểm soát luồng dữ liệu qua nó
Ứng dụng nào được sử dụng để gắn một Trojan vào một tệp khác?
Insider
Fports
What’s Running
One‑file EXE maker
Công cụ nào có thể được sử dụng để kiểm tra các cổng đang mở?
Msconfig
Tracert
Netstat
Ipconfig
Các quy tắc tường lửa được xác định bởi yếu tố nào?
Hành động
Giao thức
Điều kiện
Tên quy tắc
SSH sử dụng cổng nào?
22
23
24
25
Which of the following is not a basic technique used by viruses?
Residency
Infection
Encryption
Polymorphism
Sử dụng một đội quân xác sống để tấn công qua mạng là loại tấn công nào?
Thâm nhập
Tràn bộ đệm
Phủ nhận
DDoS
Bảo mật của một hệ thống mã hóa phụ thuộc vào yếu tố nào?
Có một không gian khóa lớn đến mức không thể tìm kiếm toàn bộ
Các thuật toán, không gian khóa và văn bản mã
Giữ bí mật thuật toán
Một hàm bẫy một chiều
Điểm truy cập rogue là gì?
Một điểm truy cập không được công ty quản lý
Một điểm truy cập không được quản lý
Một điểm truy cập thứ hai
Một thiết bị honeypot
Kỹ thuật xã hội được thiết kế để làm gì?
Thay đổi hành vi con người
Làm cho mọi người không tin tưởng lẫn nhau
Lây nhiễm một hệ thống
Đạt được lợi thế vật lý
Thành phần nào cung cấp cả xác thực và bảo mật trong IPSec?
AH
IKE
OAKLEY
ESP
Tại lớp nào giao thức IPSec được triển khai?
Ứng dụng
Vận chuyển
Mạng
Công cụ nào có thể kiểm tra các cổng mở?
Msconfig
Tracert
Wireshark
Netstat
Loại nào có khả năng lây lan như một chương trình độc lập mà không lây lan qua các tệp?
Xác sống
Virus
Phần mềm gián điệp
Sâu
Thuật toán Euclid mở rộng được sử dụng để làm gì?
Tính toán một số mũ nhanh với các số lớn
Tính toán nghịch đảo nhân
Kiểm tra nhanh một số nguyên tố lớn
Tính toán nghịch đảo nhân và tìm ước số chung lớn nhất
MAC là viết tắt của nhóm nào liên quan đến mã hóa?
Điều khiển truy cập phương tiện
Điều khiển truy cập bắt buộc
Mã xác thực tin nhắn
Nhiều ủy ban tư vấn
Các công nghệ và quy trình được thiết kế để bảo vệ mạng và thiết bị khỏi các cuộc tấn công, thiệt hại hoặc truy cập trái phép được gọi là gì?
An ninh mạng
Hacker mũ trắng
Máy chủ tên miền
Tất cả các đáp án trên
Đâu là dấu hiệu cho thấy một trang web là an toàn?
http://
http//
https\\
https://
Chương trình hoặc quy trình nào cho phép kẻ tấn công duy trì quyền kiểm soát hệ thống máy tính?
Phần mềm diệt virus
Sâu máy tính
Khai thác lỗ hổng
Tường lửa
Một sự vi phạm thông tin bí mật thuộc loại nào?
Lỗi
Điểm yếu
Cú tấn công
Đe dọa
Identify malware that does not copy or replicate through infection.
Trojans
Worms
Rootkits
Virus
Công cụ nào được sử dụng để hack Wi‑Fi?
Wireshark
Norton
Cloud scan
Aircrack-ng
Mạng riêng ảo, hay VPN, là một kết nối __________ qua Internet.
Giải mã
Mã hóa
Có dây
Không dây
Tại sao nên sử dụng VPN?
Quá trình tương tác với người khác để trao đổi thông tin và phát triển mối quan hệ
Quá trình chuyển đổi văn bản mã hóa thành văn bản rõ
Quá trình chuyển đổi thông tin hoặc dữ liệu thành mã, đặc biệt để ngăn chặn truy cập trái phép
Quá trình xử lý các thuộc tính và phép toán của các số
Tại sao nên sử dụng VPN?
Ngăn chặn người dùng không được phép theo dõi lưu lượng truy cập của bạn
Ngăn chặn người dùng được phép theo dõi lưu lượng truy cập của bạn
Cho phép người dùng làm việc từ một vị trí
Cho phép người dùng làm việc từ xa
Tìm kiếm các mẫu mạng cụ thể do phần mềm độc hại đã biết sản xuất.
Dựa trên chữ ký
Hệ thống phát hiện xâm nhập dựa trên máy chủ (HIDS)
Dựa trên sự bất thường
Chức năng bảo mật
Hệ thống phát hiện xâm nhập nào bao gồm cảm biến và bảng điều khiển?
Hệ thống IDS dựa trên mạng (NIDS)
Hệ thống IDS dựa trên máy chủ (HIDS)
Hệ thống IDS giao thức (PIDS)
Hệ thống IDS phân tán (DIDS)
Hệ thống phát hiện xâm nhập nào bao gồm các tác nhân và bảng điều khiển?
Hệ thống IDS dựa trên mạng (NIDS)
Hệ thống IDS dựa trên máy chủ (HIDS)
Hệ thống IDS giao thức (PIDS)
Hệ thống IDS phân tán (DIDS)
Vietnam có bao nhiêu nhóm trong tiêu chuẩn an ninh thông tin năm 2015?
10
11
12
13
Có bao nhiêu nhóm trong tiêu chuẩn an ninh thông tin ISO/IEC 17799?
10
11
12
13
Khái niệm nào mô tả sự không thể phủ nhận của người gửi khi gửi một tin nhắn?
Tính toàn vẹn
Không thể phủ nhận
Xác thực
Độ tin cậy
Thuật toán Diffie–Hellman được sử dụng để làm gì?
Bảo mật thông điệp
Xác thực thông điệp
Phân phối trước các khóa cho các hệ thống mã hóa đối xứng
Để có được chữ ký số
Khóa mã hóa nào dễ bị bẻ khóa nhất?
128 bit
256 bit
40 bit
56 bit
What is the main focus of a disaster recovery plan?
Reduce company costs
Quickly return business operations to normal
Hire new employees
Improve marketing strategy
Mục đích của một chính sách bảo mật là gì?
Thực thi quy tắc trang phục
Quy định hành vi của người dùng và xác định phản ứng với các sự cố
Đặt ra mục tiêu doanh thu của công ty
Xác định chiến lược tiếp thị
Tuổi thọ mật khẩu nào được khuyến nghị trong tài liệu?
110–120 ngày
20 ngày
60–90 ngày
30 ngày
Multi-factor authentication (MFA) yêu cầu điều gì?
Chỉ một mật khẩu
Hai hoặc nhiều yếu tố xác minh
Một lần quét sinh trắc học duy nhất
Một tên người dùng duy nhất
Phương pháp mã hóa nào sử dụng một khóa duy nhất cho cả mã hóa và giải mã?
Mã hóa đối xứng
Mã hóa bất đối xứng
Băm
Mã hóa khóa công khai
Which is a benefit of applying appropriate file and folder permissions?
Reduce hardware costs
Improve software performance
Prevent unauthorized access
Increase data redundancy