
 Worksheets
Untitled Quiz
Total questions: 60
Worksheet time: 30mins
Según la portada del documento, ¿cuál es el título del Tema 12?
Sistemas críticos y especificación formal
Arquitectura de computadoras
Programación concurrente
Redes y seguridad
En el índice, ¿en qué página comienza el apartado “12.3. Especificación dirigida por riesgos”?
4
5
9
19
Según la definición presentada, ¿qué caracteriza a los sistemas críticos?
Que requieren gran capacidad de almacenamiento.
Que su mal funcionamiento puede ocasionar perjuicios económicos, medioambientales o sobre las personas.
Que no utilizan aplicaciones software.
Que sólo operan en tiempo real.

¿Cuáles son las cuatro dimensiones de la confiabilidad de un sistema mencionadas en los objetivos del tema?
Disponibilidad, mantenibilidad, rendimiento y escalabilidad.
Disponibilidad, fiabilidad, seguridad y protección.
Exactitud, eficiencia, compatibilidad y portabilidad.
Trazabilidad, verificabilidad, usabilidad y robustez.
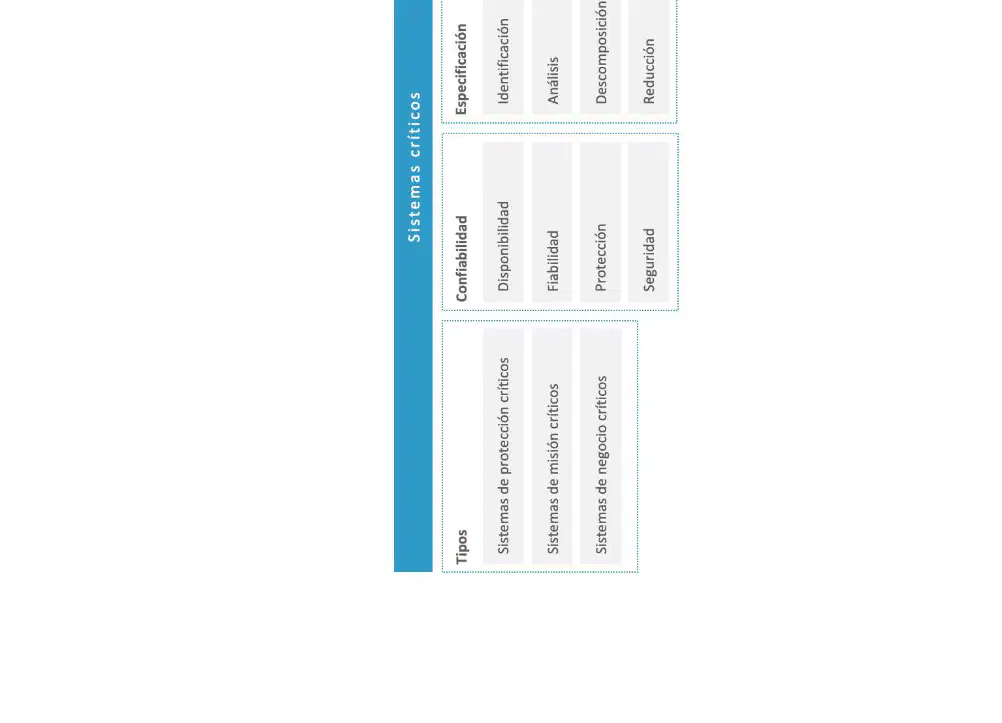
En el esquema de "Sistemas críticos", ¿qué tres tipos de sistemas se listan bajo la categoría "Tipos"?
Sistemas de información críticos, sistemas de producción críticos y sistemas médicos.
Sistemas de protección críticos, sistemas de misión críticos y sistemas de negocio críticos.
Sistemas aeronáuticos, sistemas ferroviarios y sistemas bancarios.
Sistemas embebidos, sistemas distribuidos y sistemas en tiempo real.
Según el texto, ¿qué es un sistema crítico?
Un sistema cuyo rendimiento es superior a la media en todo momento.
Un sistema cuyo fallo puede ocasionar pérdidas económicas significativas, daños físicos o incluso amenazas a la vida humana o al medio ambiente.
Un sistema que solo se usa en empresas pequeñas sin riesgos.
Un sistema que no requiere mantenimiento ni seguridad.
¿Cuál de los siguientes es un ejemplo de sistema de protección (safety) crítico mencionado?
Sistema de gestión de cuentas bancarias.
Sistema de navegación de un avión.
Sistema de control de una industria química.
Sistema de recomendación de una red social.
Relacione cada tipo de sistema crítico con la consecuencia principal de su mal funcionamiento según el material.
Protección: errores en actividades por objetivos; Misión: costes muy elevados; Negocio: graves perjuicios como daños a la vida humana.
Protección: graves perjuicios como daños a la vida humana; Misión: errores en actividades por objetivos; Negocio: costes muy elevados.
Protección: costes muy elevados; Misión: graves perjuicios físicos; Negocio: errores en actividades.
Protección: afecta a disponibilidad; Misión: afecta a seguridad; Negocio: afecta a protección.
Según Sommerville (2011b), ¿cuál de las siguientes NO es una fuente de fallos identificada?
Fallos en el hardware por antigüedad o defectos de fabricación.
Fallos en el software por especificación, diseño o implementación deficientes.
Fallos en la operación del sistema, incluyendo error humano y ataques.
Fallos debidos a falta de conexión a Internet en el hogar del usuario.
¿Cuál es una razón por la que la confiabilidad puede ser más importante que las características funcionales de un sistema?
Porque siempre reduce el consumo energético.
Porque los fallos suelen afectar a un gran número de usuarios, pudiendo dejar el sistema inutilizable por falta de disponibilidad.
Porque garantiza que el sistema sea gratuito para todos los usuarios.
Porque elimina la necesidad de pruebas de verificación y validación.
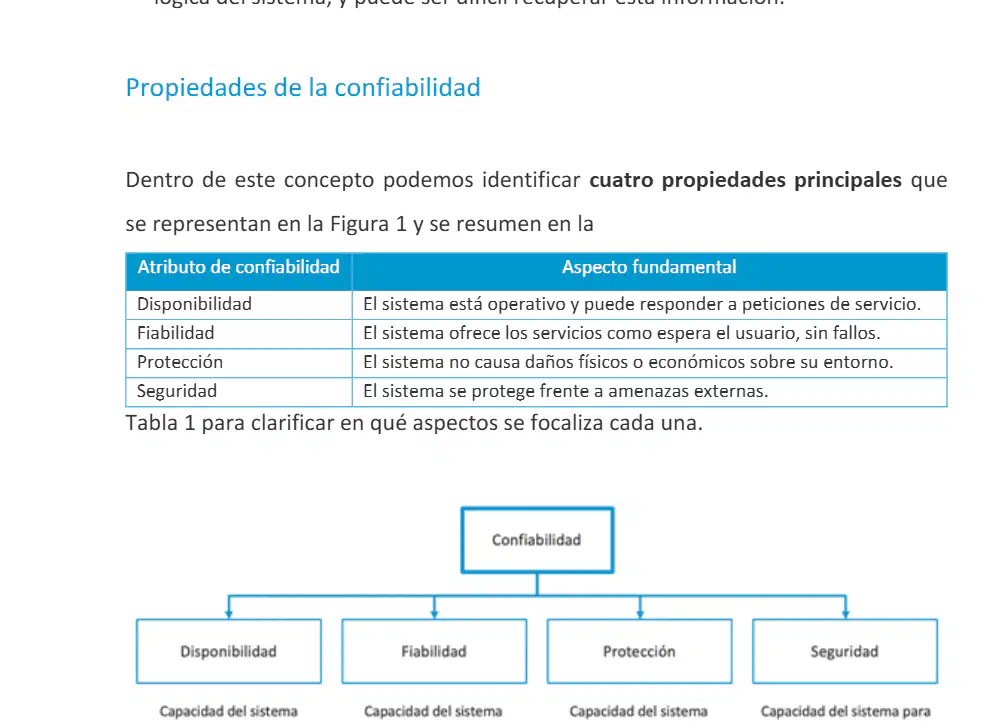
Según la tabla y el esquema, ¿qué aspecto fundamental describe la propiedad de Seguridad dentro de la confiabilidad?
El sistema está operativo y responde a peticiones de servicio.
El sistema ofrece los servicios como espera el usuario, sin fallos.
El sistema no causa daños físicos o económicos sobre su entorno.
El sistema se protege frente a amenazas externas, evitando intrusiones accidentales o deliberadas.
De acuerdo con la definición proporcionada, ¿qué describe mejor la Disponibilidad?
La probabilidad de que un sistema entregue servicios según la especificación.
La probabilidad de que un sistema, en un momento en el tiempo, sea operativo y brinde los servicios solicitados.
La capacidad del sistema para ejecutar sin fallos catastróficos.
La capacidad del sistema para no causar daños económicos.
Según el texto, ¿qué significa Fiabilidad en un sistema crítico?
La capacidad del sistema para protegerse frente a amenazas externas.
La probabilidad de operación libre de fallos durante cierto tiempo, en un entorno dado, para un propósito específico.
La probabilidad de que el sistema no causará daños sobre las personas o el medio ambiente.
Un juicio de la probabilidad de resistir intrusiones accidentales o deliberadas.
En la tabla de la página, ¿qué aspecto fundamental se asocia a la Disponibilidad?
El sistema ofrece los servicios como espera el usuario, sin fallos.
El sistema no causa daños físicos o económicos sobre su entorno.
El sistema está operativo y puede responder a peticiones de servicio.
El sistema se protege frente a amenazas externas.
¿Cuál es la definición de Reparabilidad según el contenido?
Capacidad para seguir entregando servicios a pesar de un ataque o parte del sistema inutilizada.
Facilidad para adaptar el software a nuevos requisitos sin introducir nuevos problemas.
Facilidad para reparar el sistema una vez producido el fallo, relacionada con acceso al código fuente y competencia técnica.
Capacidad del sistema para detectar, corregir o tolerar errores cometidos por el usuario.
La relación entre fiabilidad y protección puede llevar a que un sistema sea fiable pero cause daños de protección. ¿Cuál de las siguientes situaciones se menciona explícitamente como ejemplo?
La falta de redundancia en el hardware hace imposible la recuperación del sistema.
Se produce un fallo en el hardware que causa un comportamiento inesperado del software.
Una actualización de software introduce nuevos requisitos no documentados.
El sistema pierde disponibilidad por mantenimiento programado.
En el contexto de sistemas que operan en Internet, ¿a qué se refiere la Supervivencia?
A la capacidad para reparar el sistema tras un fallo.
A la capacidad para seguir entregando servicios a pesar de estar bajo ataque o con parte del sistema inutilizada.
A la facilidad de adaptar el software a nuevos requisitos sin introducir problemas.
A la probabilidad de operación libre de fallos durante cierto tiempo.
Según el proceso genérico de especificación dirigida por riesgos, ¿cuál es la secuencia correcta de actividades?
Descomposición del riesgo → Reducción del riesgo → Identificación del riesgo → Análisis del riesgo
Identificación del riesgo → Análisis del riesgo → Descomposición del riesgo → Reducción del riesgo
Análisis del riesgo → Identificación del riesgo → Reducción del riesgo → Descomposición del riesgo
Reducción del riesgo → Identificación del riesgo → Análisis del riesgo → Descomposición del riesgo
Según la sección "Especificación de protección", ¿cuál de las siguientes NO es una de las tres estrategias principales para manejar peligros en sistemas críticos?
Evitar peligros
Detectar y eliminar el peligro
Limitar el daño
Aumentar la complejidad del sistema
En el ejemplo de detección y eliminación del peligro descrito, ¿qué acción realiza el sistema cuando se detecta una temperatura superior a cierto umbral?
Apaga el sistema de control por completo
Activa o intensifica el sistema de refrigeración
Emite únicamente una alarma sonora
Reinicia el software a su estado inicial
En la Identificación del peligro, ¿qué se indica como fuente común de fallos en el caso del software según el texto?
Errores de usuario al introducir datos
Problemas en los equipos de monitorización o protección
Falta de documentación del sistema
Sobrecarga de la red de comunicaciones
Según la definición de valoración del riesgo en la página 12, ¿qué dos factores se combinan para obtenerla?
Costo y tiempo de mitigación
Probabilidad del peligro e impacto potencial
Complejidad del sistema y número de usuarios
Frecuencia de mantenimiento y redundancia
Con base en las regiones de tolerancia al riesgo, ¿cuándo se justifica el riesgo en la región intolerable?
Nunca, excepto en circunstancias extraordinarias
Siempre que la reducción sea muy costosa
Cuando la probabilidad sea baja
Cuando el impacto sea despreciable
¿Cuál es la diferencia clave entre el enfoque deductivo y el inductivo en la descomposición del peligro?
El deductivo parte del posible daño y deduce fallos; el inductivo parte del fallo de software y proyecta daños
El deductivo evalúa costos; el inductivo evalúa probabilidades
El deductivo se usa solo para hardware; el inductivo solo para software
El deductivo requiere sensores redundantes; el inductivo no
Tras identificar riesgos y analizar sus causas, ¿qué objetivo principal tienen los requisitos derivados en la reducción del peligro?
Optimizar el rendimiento del sistema de control
Tratar de evitar, detectar y eliminar el peligro, o limitar los daños
Aumentar la cantidad de sensores en el sistema
Registrar incidentes para auditorías futuras

Observa la página mostrada. En la esquina inferior derecha se indica el número de página en un recuadro azul. ¿Qué número exacto aparece?
12
13
14
15
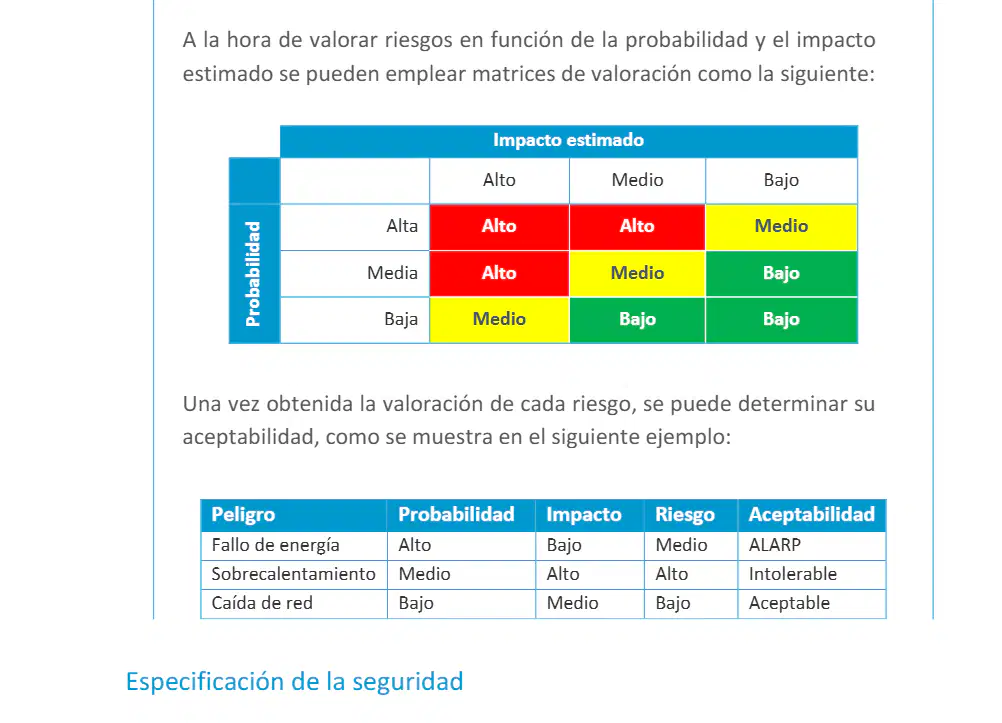
Según la matriz de valoración de riesgos mostrada, ¿qué combinación de probabilidad e impacto se clasifica con el nivel de riesgo más bajo (color verde) en la celda correspondiente?
Probabilidad alta e impacto medio
Probabilidad media e impacto alto
Probabilidad baja e impacto medio
Probabilidad alta e impacto alto
En el ejemplo de tabla de riesgos, ¿cuál es la aceptabilidad asignada al peligro 'Fallo de energía' con probabilidad 'Alto' e impacto 'Bajo'?
Intolerable
ALARP
Aceptable
No evaluado
¿Cuál de las siguientes NO es una de las tres estrategias indicadas para la especificación de la seguridad en la página?
Evitar la vulnerabilidad mediante controles adicionales
Detectar y neutralizar ataques
Definir mecanismos de recuperación
Incrementar la velocidad de la red
Según el proceso de especificación de la seguridad ilustrado, ¿qué paso sigue inmediatamente después de 'Identificación del activo' dentro del bloque de Análisis?
Valoración del activo
Identificación de amenazas
Valoración de la viabilidad
Requisitos de seguridad
En la definición del paso 'Valoración de la exposición', ¿qué aspecto se indica explícitamente que debe incluirse además del valor del activo en sí?
Número de usuarios concurrentes
Costes de recuperación y pérdida de reputación
Tiempo de respuesta del sistema
Tipo de licencia del software
¿Qué ejemplo de medida de control se menciona explícitamente para hacer frente a un tipo de ataque identificado?
Segmentación lógica por VLAN
Firewall
Balanceador de carga
Compresión de datos
En el paso 'Valoración de la viabilidad', ¿qué se pretende determinar según el texto?
La probabilidad exacta de cada amenaza
El coste técnico y económico de las medidas de control propuestas
El listado completo de vulnerabilidades del software
El tiempo máximo de recuperación permitido
En la 'Especificación de disponibilidad y fiabilidad', ¿qué se afirma sobre los fallos de funcionamiento del sistema?
Solo afectan a la fiabilidad pero no a la disponibilidad
Pueden provocar caídas e incluso colapsar el sistema
No influyen si existe redundancia total
Únicamente incrementan el tiempo de respuesta
¿Cuál de los siguientes es uno de los tres enfoques citados para mejorar la disponibilidad y fiabilidad de un sistema según el texto?
Aumentar el hardware sin cambiar el software
Prevenir fallos de desarrollo
Subcontratar el mantenimiento
Reducir el número de usuarios
En el enfoque de detectar y eliminar fallos de desarrollo, ¿qué se recomienda definir según el texto?
Políticas de copia de seguridad diarias
Pruebas de verificación y validación suficientes
Redundancia de hardware en caliente
Túneles VPN para acceso remoto
Según la Figura 6 de programación en n versiones, ¿qué componente procesa los resultados de las diferentes versiones para detectar posibles problemas?
Gestor de fallos mediante votación
Monitor de rendimiento
Planificador de tareas
Compilador estático
¿Cuál es el primer paso de la especificación dirigida por riesgos para la fiabilidad descrito en la página?
Reducción del fallo
Descomposición del fallo
Identificación del fallo
Análisis del fallo
La métrica POFOD (Probability Of Failure On Demand) indica:
El porcentaje del tiempo que el sistema está disponible
El tiempo medio entre dos fallos consecutivos
La probabilidad de que el sistema falle al recibir una petición
El número medio de fallos por hora
Si ROCOF=2 fallos/hora, según la tabla, ¿qué interpretación correcta se ofrece?
El sistema tiene una disponibilidad del 98%
En promedio ocurre un fallo cada 2 horas
Cada hora se produce una media de 2 fallos o un fallo cada 30 minutos
El tiempo medio entre fallos es 2 minutos
De acuerdo con la definición de métodos formales, ¿qué objetivo se persigue al representarlos con una notación matemática verificable?
Aumentar la velocidad de ejecución del software
Garantizar consistencia, completitud o falta de ambigüedad en la especificación
Facilitar el cambio de lenguaje de programación
Optimizar el consumo energético del sistema
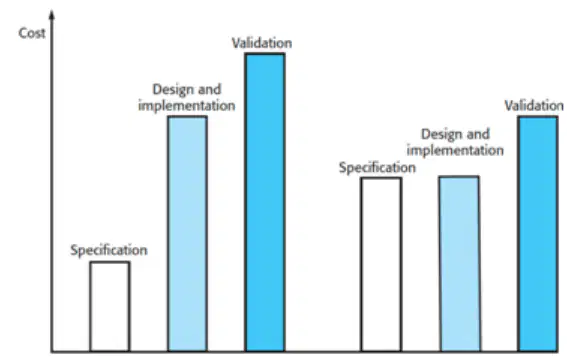
Según la Figura 7 sobre el peso relativo de costes, en los enfoques tradicionales (barras a la izquierda), ¿qué actividad presenta el mayor coste relativo?
Especificación
Diseño e implementación
Validación
Mantenimiento
De acuerdo con el texto, los sistemas críticos se desarrollan con procesos estrictamente planeados basados en un modelo concreto. ¿Cómo se denomina este modelo?
Modelo incremental
Modelo en espiral
Modelo en cascada
Modelo prototipado
En el proceso descrito, ¿en qué momento se aplican los métodos formales?
Antes de cualquier especificación
Después de obtener la especificación detallada del sistema y antes del diseño detallado
Durante la implementación del sistema
Solo en la fase de validación
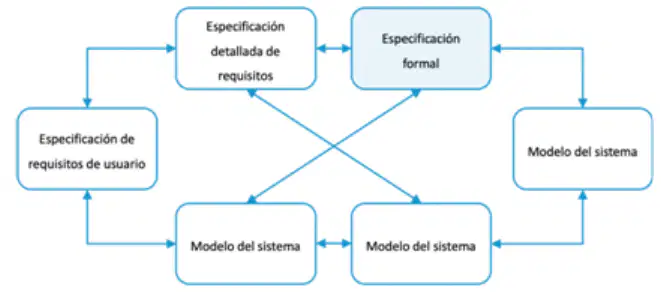
La Figura 8 muestra la especificación formal en el proceso de software con flechas de doble sentido. ¿Qué indican esas flechas de doble sentido?
Dependencias temporales
Canales de retroalimentación de información
Rutas críticas del proyecto
Asignaciones de recursos
¿Cuál es el propósito principal de los lenguajes de especificación formal según el texto?
Favorecer la interpretación única de los requisitos evitando ambigüedades del lenguaje natural o notación gráfica
Facilitar la implementación automática del sistema
Optimizar el rendimiento del código
Reducir el tamaño de la documentación
Empareja cada dominio de un lenguaje de especificación formal con su función principal:
Dominio sintáctico (syn): definir un universo de objetos
Dominio semántico (sem): alfabeto de símbolos y reglas para fórmulas
Relación de satisfacción (sat): reglas que indican qué objetos satisfacen la especificación
Dominio gráfico: diagramas de notación informal
El texto establece una condición de satisfacción entre una especificación y un modelo. ¿Cuál de las siguientes expresiones refleja correctamente esa condición?
Si se cumple sat (sem, syn) entonces sem es la especificación de sat
Si se cumple sat (sat, sem) entonces syn es el modelo del sistema
Si se cumple sat (syn, sem) entonces sym es la especificación de sem y viceversa
Si se cumple sat (syn, syn) entonces sem es redundante
Según el contenido, ¿cuáles se mencionan como lenguajes de especificación formal populares?
UML, BPMN, XML
OCL, Z, LARCH y CDM
Java, C++, Python
B, Alloy, Petri Nets
En una especificación algebraica de un objeto, ¿qué describe la sección que define las interfaces del tipo de dato abstracto?
Los algoritmos de implementación detallados
Las operaciones permitidas, el número y tipos de parámetros y el tipo de resultados que devuelven
Los requisitos de hardware
La prueba unitaria obligatoria
En la introducción de una especificación algebraica, ¿qué elemento ‘sort’ representa?
El nombre de un conjunto de objetos con características comunes, similar a un tipo de dato
Un importador de librerías externas
Una técnica para modelar la semántica
Una relación entre objetos
Según la estructura de una especificación algebraica mostrada, ¿qué elemento describe informalmente el tipo y sus operaciones?
Axioms defining the operations over the sort
Informal description of the sort and its operations
Operation signatures setting out the names and the types of the parameters
imports < LIST OF SPECIFICATION NAMES >
En la especificación formal del tipo LIST, ¿cuál operación devuelve el tamaño de la lista según la firma indicada?
Head (List) ⇒ Elem
Length (List) ⇒ Integer
Tail (List) ⇒ List
Create ⇒ List
De acuerdo con los axiomas de LIST, ¿qué ocurre con Length cuando se añade un elemento mediante Cons(L, v)?
Length (Cons (L, v)) = Length (L) − 1
Length (Cons (L, v)) = 0
Length (Cons (L, v)) = Length (L) + 1
Length (Cons (L, v)) es indefinido
Según la tabla de la página sobre métodos formales, ¿cuál es una ventaja explícita mencionada?
Los expertos del dominio siempre dominan el lenguaje formal
Es difícil escalar estos métodos a grandes sistemas
Se pueden reducir los costes de las pruebas
Son compatibles con métodos de desarrollo ágiles
En la tabla de ventajas e inconvenientes, ¿cuál se señala como un inconveniente específico?
Permite aplicar análisis automáticos para descubrir inconsistencias
Algunos métodos permiten generar código automáticamente
La mayoría de los ingenieros de software no están familiarizados con estos lenguajes y evitan utilizarlos
Ayuda a comprender mejor los requisitos
¿Cuál de las siguientes referencias corresponde al libro “Ingeniería del software: un enfoque práctico” y qué edición se indica en la lista bibliográfica?
Pressman, R. S. (2010), 7.ª edición
Sommerville, I. (2011b), 9.ª edición
Sommerville, I. (2005), 7.ª edición
Whittingham, R. B. (2004), 1.ª edición
Según la descripción del recurso “An introduction to critical systems” (Ian Sommerville, 26 de junio de 2013), ¿cómo define el video a los sistemas críticos?
Como sistemas cuyos fallos no afectan a los usuarios finales
Como aquellos cuyos fallos pueden tener serias consecuencias para las personas, los negocios y la sociedad
Como aplicaciones de propósito general sin requisitos de confiabilidad
Como sistemas exclusivamente de control industrial
Según el material, ¿qué aspecto enfatiza el profesor Martyn Thomas en el vídeo de Gresham College sobre sistemas críticos de protección?
La reducción de costes en el desarrollo de software
El cumplimiento de estándares y la certificación de que los sistemas son seguros
La aceleración del ciclo de vida mediante metodologías ágiles
La sustitución de pruebas por simulaciones visuales
A partir de la referencia a Somerville (2011a), ¿qué ofrece la novena edición de Ingeniería del software y cómo se relaciona con la especificación formal?
Incluye un capítulo impreso sobre pruebas unitarias, sin acceso online
Ofrece un capítulo adicional consultable online que trata específicamente la especificación formal de sistemas software
Añade un apéndice sobre gestión de proyectos con plantillas descargables
Presenta una guía paso a paso del método B con ejercicios resueltos

