
 Worksheets
Framework Manajemen Sistem Informasi
Total questions: 15
Worksheet time: 8mins
Berikut adalah komponen-komponen dalam Kerangka COSO (COSO Framework), kecuali :
Control Environment
Control Activities
Control Asset
Monitoring
Risk Assessment
COBIT 2019 dirilis oleh ISACA pada tahun 2018. Kepanjangan dari COBIT adalah
Control Observations for Information and Related Techologies
Control Obligations for Information and Related Technologies
Control Observation for Informatics and Tecnologies
Control Objectives for Information and Related Technologies
Control Objectives for Informatics and Tecnologies
Sebagai Kerangka Kerja Manajemen TI, COBIT 2019 terdiri dari
4 Domain
5 Domain
6 Domain
8 Domain
9 Domain
ISO 27001 merupakan salah satu wujud standar internasional untuk keperluan :
Keamanan Informasi
Keamanan Jaringan
Mekanisme audit
Mekanisme Monitoring
TIdak ada jawaban yang benar
Kerangka kerja ITILv4 merupakan singkatan dari :
Information Technology Infrastructure Language
Information Technology Infrastructure Liability
Information Technology Infrastructure Landscape
Information Technology Infrastructure
Literature
Information Technology Infrastructure Library
Strandar Pengendalian dalam ISO 27001 dikelompokkan ke dalam 4 kategori, kecuali :
People
Organisational
Technological
Physical
Informational
Dari 4 kategori dalam ISO 27001 : 2022, jumlah total standar pengendalian yang dapat dijadikan referensi adalah :
11 Pengendalian
58 Pengendalian
93 Pengendalian
114 Pengendalian
24 Pengendalian
Komponen utama Kerangka Kerja ITIL V4 adalah Sistem Nilai Layanan ITIL (SVS) dan Model dimensinya. Terdapat berapa dimensi dalam Model ITIL V4?
3 Dimendi
4 Dimensi
5 Dimensi
6 Dimensi
7 Dimensi
Domain COBIT 2019 yang berkaitan dengan pengawasan dan pengendalian keseluruhan manajemen TI dalam organisasi, adalah :
Align, Plan, Organize
Build, Acquire, Implement
Evaluate, Direct, Monitor
Deliver, Service, Support
Plan, Do, Check
Tujuan Utama dari Kerangka Kerja COSO adalah :
membantu organisasi dalam mencapai keberhasilan dengan menyediakan struktur yang sistematis untuk mengelola risiko dan mengatasi berbagai tantangan yang mungkin dihadapi.
membantu organisasi dalam meningkatkan kinerja karyawan melalui pengaturan proses binis yang efisien dan efektif
membantu organisasi dalam menciptakan nilai tambah dari pemanfaatan teknologi informasi yang sejalan dengan visi dan tujuan organisasi
membantu organisasi dalam menghasilkan kinerja sistem dan teknologi informasi yang dapat menciptakan keunggulan kompetitif.
membantu organisasi dalam menyelaraskan visi organisasi dengan perkembangan teknologi untuk menciptakan nilai tambah.
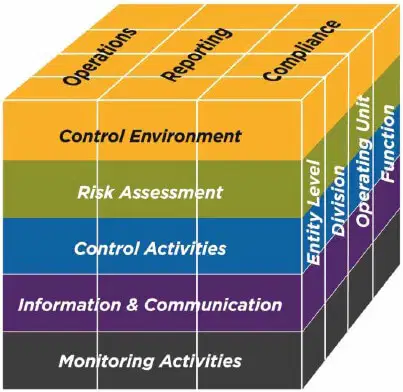
Memperhatikan gambar di samping, menunjukkan Kerangka kerja dari :
COBIT 2019
ITIL V4
COSO
ISO 27001
Tidak ada jawaban yang benar
Pada ISO 27001 : 2022, Keamanan Informasi didesain berdasarkan 3 komponen penting dalam organisasi, yaitu :
People, Information, Technology
Process, Communication, Technology
People, Communication, Process
People, Process, Technology
Planning, People, Process
Kebijakan dan prosedur yang diimplementasikan perlu dikendalikan untuk memastikan bahwa risiko yang teridentifikasi dapat dikelola secara efektif. Dalam Kerangka Kerja COSO, aktivitas ini merupakan salah satu aktivitas dalam komponen utama COSO, yaitu :
Lingkungan Pengendalian (Control Environment)
Penilaian Risiko (Risk Assessment)
Kegiatan Pengendalian (Control Activities)
Informasi dan Komunikasi (Information and Communication)
Pemantauan (Monitoring)
Salah satu manfaat dari penggunaan ITIL V4 yang telah dirasakan oleh beberapa Perusahaan tingkat dunia, kecuali :
Meningkatkan Return on Investment (ROI) pada TI
Meningkatkan kapabilitas dan produktivitas
Meningkatkan kepuasan pelanggan maupun pengguna
Meningkatkan kehandalan sistem dan teknologi
Membantu integrasi layanan TI
ISO/IEC 27001:2022 adalah standar internasional yang mengatur ISMS. ISMS adalah kependekan dari:
Information System and Management System
Information Security Management System
Information System and Management Strategic
Information Security Management Strategic
International Security and Management Systems

